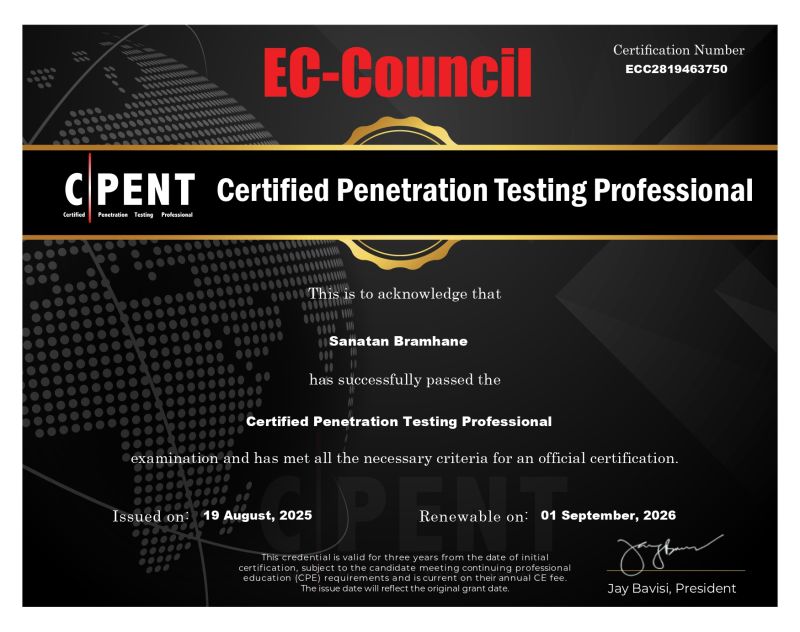
Happy to share that I have successfully earned the Certified Ethical Hacker (CEH) certification from EC-Council! This achievement has deepened my understanding of ethical hacking methodologies, penetration testing, and advanced cybersecurity concepts — empowering me to identify, analyze, and secure systems against evolving cyber threats.
Securium Academy provided excellent support throughout my certification journey, with structured training and knowledgeable mentors who made the entire process smooth and effective.
I have completed the CEH course. The provided training was so helpful and informative. Thanks for such great training because of which I am certified.
The hands-on learning approach helped me successfully clear the OSCP exam, with detailed sessions that were practical, engaging, and easy to understand.
I had an excellent experience with Securium Academy! The courses are well-structured, up-to-date, and tailored to meet industry standards, especially in the field of cybersecurity. The instructors are highly knowledgeable and supportive, breaking down complex topics into easily understandable modules. What stood out the most was their hands-on approach with practical labs, real-world scenarios, and continuous mentoring. Whether you're a beginner or looking to advance your career, Securium Academy offers the right blend of theory and practice. Highly recommended for anyone serious about building a strong foundation in cybersecurity!
I had a great experience with Securium Academy, where sessions were clear, beginner-friendly, and supported by excellent guidance from the instructor throughout the course.
I completed my OSCP certification with Securium, and the trainers provided excellent guidance, making concepts easy to understand and helping me successfully clear the exam.
I recently completed the Certified Secure Computer User (CSCU) certification, and I must say it was an excellent experience! The CSCU program is well-structured and beginner-friendly, making it perfect for anyone looking to build a strong foundation in cybersecurity awareness, internet safety, and digital hygiene.
I gained real-world penetration testing experience during this course, making it extremely valuable and absolutely worth every penny for anyone preparing for OSCP certification.
Happy to share that I have successfully earned the Certified Ethical Hacker (CEH) certification from EC-Council! This achievement has deepened my understanding of ethical hacking methodologies, penetration testing, and advanced cybersecurity concepts — empowering me to identify, analyze, and secure systems against evolving cyber threats.
Securium Academy provided excellent support throughout my certification journey, with structured training and knowledgeable mentors who made the entire process smooth and effective.
I have completed the CEH course. The provided training was so helpful and informative. Thanks for such great training because of which I am certified.
The hands-on learning approach helped me successfully clear the OSCP exam, with detailed sessions that were practical, engaging, and easy to understand.
I had an excellent experience with Securium Academy! The courses are well-structured, up-to-date, and tailored to meet industry standards, especially in the field of cybersecurity. The instructors are highly knowledgeable and supportive, breaking down complex topics into easily understandable modules. What stood out the most was their hands-on approach with practical labs, real-world scenarios, and continuous mentoring. Whether you're a beginner or looking to advance your career, Securium Academy offers the right blend of theory and practice. Highly recommended for anyone serious about building a strong foundation in cybersecurity!
I had a great experience with Securium Academy, where sessions were clear, beginner-friendly, and supported by excellent guidance from the instructor throughout the course.
I completed my OSCP certification with Securium, and the trainers provided excellent guidance, making concepts easy to understand and helping me successfully clear the exam.
I recently completed the Certified Secure Computer User (CSCU) certification, and I must say it was an excellent experience! The CSCU program is well-structured and beginner-friendly, making it perfect for anyone looking to build a strong foundation in cybersecurity awareness, internet safety, and digital hygiene.
I gained real-world penetration testing experience during this course, making it extremely valuable and absolutely worth every penny for anyone preparing for OSCP certification.